Usaha Kecil Makin Rentan Serangan Siber, Ini Strategi Cybersecurity yang Perlu Disiapkan Sejak Awal

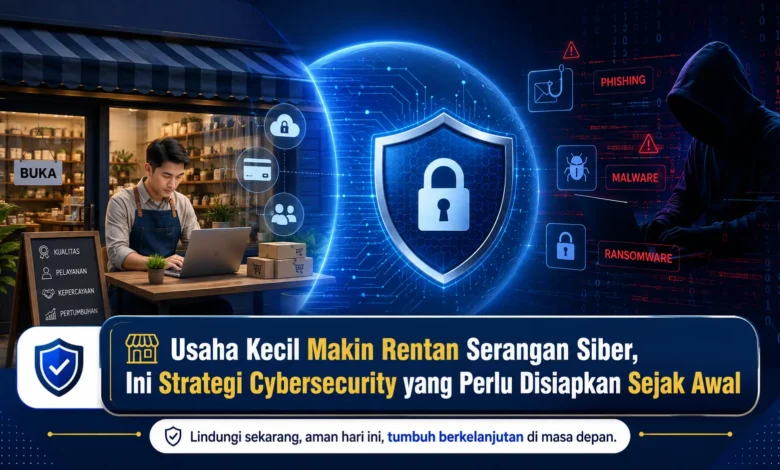
Ketergantungan usaha kecil terhadap website, email, media sosial, sistem pembayaran, dan penyimpanan cloud membuat keamanan digital semakin penting untuk diperhatikan. Serangan siber tidak hanya mengincar perusahaan besar karena pelaku BISNIS skala kecil juga menyimpan data pelanggan, informasi transaksi, akun penting, dan akses administratif yang memiliki nilai. Karena itu, strategi cybersecurity sebaiknya dipersiapkan sejak awal agar pertumbuhan usaha tidak dibayangi risiko gangguan operasional maupun kehilangan data.
Risiko Serangan Siber terhadap BISNIS Kecil Terus Meningkat
Pertumbuhan aktivitas digital membuat pelaku usaha skala kecil semakin mengandalkan berbagai layanan online. Layanan surat elektronik, situs usaha, layanan pembayaran digital, dan layanan penyimpanan daring kini menjadi elemen sehari hari dalam aktivitas perusahaan. Makin besar ketergantungan terhadap teknologi, semakin banyak pula titik yang harus diamankan.
Pihak tidak bertanggung jawab juga bukan semata mata menargetkan organisasi berskala besar. Usaha kecil dapat menjadi objek serangan karena terkadang memiliki perlindungan lebih sederhana. Situasi ini membuat kebocoran kredensial, phishing, hingga perangkat lunak berbahaya perlu dipertimbangkan secara serius.
Identifikasi Informasi BISNIS yang Harus Diamankan
Upaya awal dalam memperkuat perlindungan siber adalah memetakan apa saja yang perlu dilindungi. BISNIS dapat mencatat akun administrator, database pelanggan, catatan transaksi, akses hosting, serta file operasional yang mendukung pekerjaan.
Pendataan aset digital membantu pengelola BISNIS menentukan tingkat keamanan. Akun dengan akses penting sebaiknya diamankan dengan kontrol tambahan. Dengan mengenali risiko setiap aset, usaha kecil dapat menentukan sumber daya secara lebih efisien.
Perkuat Password dan Gunakan Autentikasi Berlapis
Password sederhana dapat menjadi risiko besar bagi BISNIS apabila diterapkan di banyak layanan. Setiap akun sebaiknya memiliki password berbeda dengan kombinasi yang kuat. Menggunakan satu password pada berbagai akun dapat membuat dampak kebocoran semakin besar ketika salah satu layanan mengalami kompromi.
Verifikasi dua langkah juga sebaiknya diaktifkan pada layanan penting, platform komunikasi, website, dan sistem transaksi. Pengamanan kedua membuat kredensial tidak langsung memberikan akses penuh apabila kredensial mengalami kebocoran. Langkah sederhana ini dapat memberikan pengamanan penting tanpa membutuhkan sistem rumit.
Phishing dan Manipulasi Pengguna Perlu Diwaspadai
Sistem perlindungan tidak akan bekerja maksimal jika karyawan belum memahami risiko. Manipulasi digital sering mengandalkan kelengahan manusia melalui pesan mencurigakan yang terlihat meyakinkan. Pelaku dapat meminta password atau mengirim lampiran berbahaya.
Pembiasaan keamanan dapat meningkatkan kewaspadaan karyawan dalam mengenali tanda mencurigakan. Pastikan sumber komunikasi, periksa tautan yang diberikan, dan pastikan perubahan penting melalui kanal lain sebelum memberikan akses. Kebiasaan kecil tersebut dapat mengurangi kemungkinan kesalahan.
Cadangan Data dan Pembaruan Membantu Mengurangi Dampak Serangan
Salinan data berkala merupakan bagian penting dalam keamanan operasional. Jika informasi terhapus, cadangan dapat membantu proses pemulihan. Cadangan idealnya dibuat secara berkala dan memiliki lokasi penyimpanan terpisah.
Update perangkat lunak juga tidak boleh diabaikan. Platform website, ekstensi, perangkat lunak operasional, serta perangkat sistem perlu diperbarui ketika update tersedia. Patch sistem sering memperbaiki kelemahan yang dapat menjadi jalan masuk serangan.
BISNIS Perlu Memiliki Rencana Ketika Serangan Terjadi
Setiap pengguna tidak selalu perlu menjadi administrator. BISNIS dapat membagi tingkat izin berdasarkan kebutuhan masing masing posisi. Staf pemasaran, misalnya, tidak harus memiliki akses ke pengaturan server apabila akses tersebut tidak relevan.
Di samping perlindungan, BISNIS juga perlu merancang apa yang harus dilakukan jika insiden terjadi. Panduan tindakan darurat dapat mencakup mengganti kredensial, mengisolasi perangkat terdampak, memeriksa backup, serta mendokumentasikan insiden. Rencana seperti ini membantu mempercepat respons.
Kesimpulan Perlindungan Siber bagi BISNIS Sejak Awal
Cybersecurity perlu menjadi bagian dari fondasi usaha kecil karena meningkatnya aktivitas digital membuat risiko serangan ikut bertambah. Memetakan aset digital, menerapkan kata sandi unik, mengaktifkan autentikasi berlapis, meningkatkan kesadaran karyawan, menyiapkan salinan informasi, dan memasang update keamanan dapat menjadi fondasi perlindungan yang efektif. Dengan menyiapkan perlindungan sejak awal, pelaku BISNIS dapat menjaga keamanan data sekaligus membangun lingkungan digital yang lebih aman. Ceritakan strategi cybersecurity yang telah diterapkan dalam usaha agar diskusi mengenai keamanan BISNIS semakin luas.